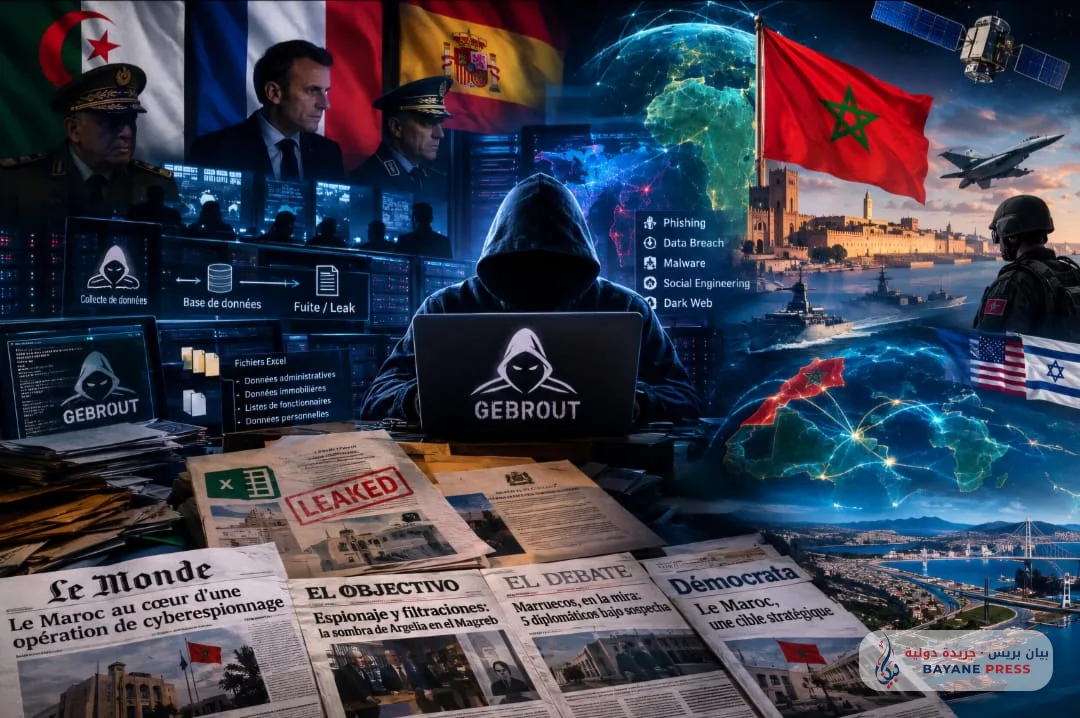
תופעת "יאבארות" (« Yabarut ») מייצגת, במהותה, מודל קלאסי של מה שמכונה בדוקטרינת המודיעין המודרנית פעולות "חדירה והדלפה" באזור אפור. אין מדובר באסטרטגיה המבוססת על עבודתם של האקרים חובבים או פעילים עצמאיים, כפי שמנסה לשווק חזית התעמולה שלה, אלא היא נסמכת על חדרי מבצעים מודיעיניים מאורגנים המשתמשים בשיטת "הלבנת המידע" באמצעות יצירת ישויות דיגיטליות פיקטיביות בפלטפורמות מוצפנות ופתוחות. התפקיד העיקרי של חזית זו הוא לקבל מאגרי מידע מנהליים או מסמכים שהודלפו, אשר הושגו באמצעות מתקפות פישינג ממוקד, או על ידי ניצול פրצות אבטחה במערכות מחשוב משניות וספקי שירות חיצוניים, ולאחר מכן לפרסם אותם ברבים לאחר ערבוב נתונים אמיתיים במידע מומצא כחלק ממבצע מורכב של הנדסה פסיכולוגית. המטרה מאחורי "יאבארות" והגרסאות הקודמות שלה – שעלו תחת שמות בדויים במהלך העשור האחרון – אינה השגת רווח טכני טהור, אלא בניית נרטיב תקשורתי וקוגניטיבי המרמז על קיומו של כשל אבטחתי או תקלה במבנה המדינה המרוקאית, ובכך לנסות לערער את יציבות המוסדות ולפגוע באמון הפנימי ברגעים שנבחרו בקפדנות שתמיד חופפים לאירועים דיפלומטיים מרכזיים או לתהפוכות גאופוליטיות אזוריות.
העמקה במבנה הטכני והקיברנטי של תופעה זו מחייבת הבנה של טבעם של "איומים מתמשכים ומתוחכמים" (APT) המנוהלים במימון מדינתי. קבוצת "יאבארות" אינה פועלת אך ורק כצוות פריצה טכני, אלא כלולאה האחרונה בשרשרת מודיעינית המתחילה בסיור ברשתות וסריקה רציפה של שרתי מחשב, עוברת דרך רכישת נתונים שהודלפו ברשת האפלה או גיוס גורמים אנושיים לגישה למסמכים מנהליים, ומגיעה לשיאה בשלב הניצול הפסיכולוגי והתקשורתי. פעולות אלו נשענות על טקטיקת "ההצפה המידעית", שמטרתה לשחוק צוותי תגובה לאירועי מחשב ולהסיח את דעת הקהל עם נפחי מידע עצומים אך בעלי רגישות אסטרטגית נמוכה, כגון רשימות מנהליות או התכתבויות שגרתיות, אשר מועצמות לאחר מכן תקשורתית על ידי צבאות בוטים ורשתות חשבונות פיקטיביים המנוהלים מחדרי בקרה אזוריים ובינלאומיים כדי להעניק להם השפעה הגדולה מערכם המודיעיני האמיתי. אחת התוספות האסטרטגיות המסוכנות ביותר באה לידי ביטוי כאן בניתוח הדלת האחורית שנוצלה על ידי רשת "יאבארות" דרך ספקי שירות זרים ופלטפורמות דיגיטליות ביניים המשמשות בעסקאות מנהליות זניחות, שבהן שירותי הביון האלג'יראיים, בתיאום עם גורמים טכניים של שחקנים אזוריים ובינלאומיים שנפגעו מעלייתה של מרוקו, ביצעו הטמעה של תוכנות זדוניות מתקדמות מסוג "Wiper" ו-"Spyware" בתוך חברות הנדסה ותוכנה בינוניות המספקות שירותים דיגיטליים למנהלות מקומיות מסוימות בצפון אפריקה. מטרת פעולות אלו לא הייתה גניבת כסף וגם לא חבלה ישירה בתשתיות, אלא בניית "מאגרי מידע בצללים" המעודכנים באופן סדיר באמצעות ניצול פגיעויות בשרשראות האספקה הדיגיטליות, כדי ששירותי הביון יעשו בהם שימוש בתקופות של משברים חמורים באמצעות הדלפות שנבחרו בקפדנות למטרות הטרדה, סחיטה פסיכולוגית וליבוי פוליטי, מה שמשקף מפנה מסוכן בדוקטרינה העוינת לעבר מלחמות גרילת סייבר המנוהלות על ידי מדינות באמצעות גורמי ביניים.
לא ניתן לנתק מלחמה קיברנטית זו מהחממה הגאופוליטיקה המזינה אותה, המיוצגת על ידי הצטלבות מורכבת של אינטרסים מודיעיניים המאחדת את המשטר האלג'יראי עם חוגים משפיעים בתוך המדינה העמוקה הן בספרד והן בצרפת. בעוד שעמדותיהם הפוליטיות הרשמיות של ממשלות מדריד ופריז בשנים האחרונות נראות כנוטות לעבר הכרה במרוקאיות הסהרה ובאחדות הדעים עם רבאט בסוגיות הריבוניות שלה, אגפים מסורתיים בתוך מנגנוני המודיעין והביטחון הלאומי של שתי המדינות המשיכו לעקוב בדאגה עמוקה אחר עלייתה האסטרטגית של ממלכת מרוקו. בוואקום שנוצר בין הדיפלומטיה המוצהרת לבין הפעילות החשאית, מצאו השירותים האלג'יראיים את ההזדמנות האידיאלית למקם את עצמם כמשקיפים וכשותפים פונקציונליים של חוגים אירופיים חשדניים אלו. אלג'יריה העמידה לרשות מטרה זו את הכנסותיה מגז ומנפט וכן את קלפי החוזים הכלכליים שלה כדי לטפח רשתות לחץ והחלפת מודיעין מתחת לשולחן, תוך ניצול רצונם של אליטות ביטחוניות אירופיות מסוימות לשמור על מרוקו תחת לחץ מתמיד כדי למנוע ממנה לבסס את מעמדה כמעצמה אזורית הגמונית בגדה הדרומית של הים התיכון.
בהיבט מקביל הנוגע לשיתוף פעולה מודיעיני חוצה גבולות, מעקב מדויק אחר מהלכים דיפלומטיים וביטחוניים בקיץ 2026 חשף את קיומם של חדרי מבצעים משחקים המכונים "תאי מעקב אחר ההתפשטות המגרבית", משרדי תיאום חשאיים שהוקמו בבירות אירופיות ודרום-אפריקאיות תחת הכסות של מרכזי מחקר ומחקרים אסטרטגיים פיקטיביים. תאים אלו מופקדים על ניתוח כל צעד שנעשה על ידי מרוקו בעומק היבשת האפריקאית והאטלנטית שלה, ובמיוחד המגה-פרויקטים שלה כגון יוזמת המדינות האפריקאיות האטלנטיות, נמל דחלה (אל-דאחלה) וצינור הגז ניגריה-מרוקו. כאשר פרויקטים אסטרטגיים אלו נתקלו ברצון פוליטי ברזל ובתמיכה מוחלטת מצד ארצות הברית וישראל, חוגים אלו לא יכלו לספק חלופות פיתוח או תחרות כלכלית אמיתית, ולכן נסוגו בחזרה להפעלת האופציה הביטחונית בעלות נמוכה, המורכבת במימון פלטפורמות כגון "יאבארות" להפצת שקרים, זיוף מסמכים, תקיפת סמלים ריבוניים וניסיון לחבל ביחסים בין רבאט לבין בירות קבלת ההחלטות באירופה באמצעות סחיטה זולה המבוססת על הדלפות פיקטיביות ודלות אמינות.
האינטרסים של משולש בלתי מוצהר זה מתכנסים לנקודה מרכזית אחת: הסירוב שמרוקו תשתחרر ממעטה "השותף הזוטר" או "החצר האחורית". המדינה העמוקה בצרפת, שדוקטרינת סביבתה עוצבה במשך עשורים סביב מונופול ההשפעה במערב אפריקה ובאזור הסאהל, ראתה בהתרחבות הכלכלית, הפיננסית, הדתית והביטחונית של מרוקו ביבשת אפריקה, כמו גם בגיוון השותפויות של רבאט עם המעצמות הגדולות, איום קיומי על האינטרסים ההיסטוריים שלה. בהתאם לכך, לא היה מפתיע לראות זרועות תקשורתיות וארגוני זכויות אדם הקשורים לחוגי המודיעין הצרפתי מעורבים בקמסאות מתואמות נגד מרוקו, בדומה לפרשת תוכנת הריגול "פגסוס" או לתמרונים בפרלמנט האירופי, במקביל לסובלנות כלפי רשתות עוינות הפעילות בשטח אירופה הנהנות מתיאום ומימון אלג'יראי, במטרה להפעיל לחץ על ההחלטה הריבונית המרוקאית ולהכריח אותה לחזור לשורה המסורתית.
מהצד הספרדי, ולמרות המפנה היסטורי של ממשלת ספרד בסוגיית הסהרה המרוקאית תחת לחץ הריאליזם הפוליטי, הדוקטרינה של המוסד הצבאי ופלג מתוך מרכז הביון הלאומי הספרדי (CNI) המשיכו להיות נשלטות על ידי האובססיה ההיסטורית לפיה מודרניזציה של הצבא המרוקאי, הגדלת יכולותיו הימיות והאוויריות, והפרויקטים האסטרטגיים הגדולים שלו – כגון נמל טנג'יר מד (טנג'יר-ים התיכון), נמל דחלה אטלנטי ותיחום המים הטריטוריאליים מול האיים הקנריים והר התת-ימי בעל המשאבים הנדירים "Tropic" – מהווים סכנה אסטרטגית המאיימת על העליונות האיכותית הספרדית ומעמד המובלעות סאוטה ומליליה. אובססיה זו דחפה חלקים מהמודיעין הספרדי לקיים ערוצי תיאום חשאיים ועמוקים עם המודיעין האלג'יראי כדי להחליף הערכות ביטחוניות ונתונים טכניים, ובכך לנסות לעצב איזון נסתר של הרתעה שמטרתו להגביל את צעדיה של רבאט ולהשאיר אותה עסוקה בחזיתות התשה משניות.
קריאה מעמיקה של המודיעין בנוגע לתופעת "יאבארות" מחייבת מעבר מניתוח תיאורטי של מלחמות הדור החמישי לניתוח פורנזי-דיגיטלי של מבצעי השטח שבוצעו בין 2025 ל-2026. הטביעה הדיגיטלית שהשאירה קבוצה זו במהלך מתקפתה ביוני 2025 על מאגר המידע של פלטפורמת הנוטריונים ורישמרק (הסוכנות הלאומית לשימור מקרקעין), כהמשך למתקפה מוקדמת יותר נגד הקופה הלאומית לביטחון לאומי (CNSS), קרעה לנצח את המסכה מעל פני "הפריצה העצמאית". במהלך מבצע זה, שבו טענה הקבוצה כי גנבה 4 טרה-בייט של נתונים כולל פרטים של 10,000 יחידות נדל"ן מתוך סך של 10 מיליון, פרסמה "יאבארות" הודעה פוליטית שחשפה ללא כחל ושרק את זהותה ואת מפעיליה, בה הכריזה כי המתקפה הגיעה כתגובה למה שהגדירה כפרסום בתקשורת המרוקאית של מידע הנוגע לכוונת צרפת להקפיא את נכסיהם של בכירים אלג'יראיים, מתוך הערכה כי מדובר בעניין בלעדי בין פריז לאלג'יר. הודאה ישירה זו היוותה את הראיה החד-משמעית במדעי המודיעין הפלילי ש"יאבארות" אינה אלא זרוע קיברנטית הכפופה לחדרי המבצעים הצבאיים האלג'יראיים, הפועלת לפי פקודה פוליטית כדי להגן על אינטרסים של הגנרלים וחשבונותיהם באירופה, תוך ניצול פגיעויות בתוך פלטפורמות השירותים ומתווכים מנהליים כדי לגנוב נתונים אזרחיים ולמחזר אותם לפורמטים של מודיעין.
שיא הפעילות של ניצול כפול זה של המודיעין בא לידי ביטוי ב-24 באוגוסט 2026, כאשר "יאבארות" הדליפה דרך אפליקציית המסרים "טלגרם" 4 קבצים בפורמט אקסל שהתיימרו להכיל נתונים של 70,381 אנשי סגל השייכים למינהל הכללי للأمن الوطني (DGSN - המשטרה הלאומית) ולמינהל הכללי לפיקוח טריטוריאלי (DGST), בלוויית קובץ נפרד המונה את שמותיהם של 21 בכירים ביטחוניים בראשות המנהל הכללי עבד א-לטיף חמושי. עם זאת, בדיקה טכנית קפדנית של רשימות אלו חשפה את השקריות של הטענה בדבר פריצה לשרתים הריבוניים המוגנים של המנגנונים הביטחוניים. נמצא כי הנתונים שהודלפו כללו שמות עובדים מנהליים, שמות משפחה מורכבים וכפולים, ואפילו אנשים שנפטרו לפני 4 שנים, מה שמוכיח טכנית שהמבצע התבסס על טקטיקת "איסוף וזיהום נתונים" הכוללת חילוץ קבצים מנהליים ישנים מקרנות הגנה חברתית או מרשמים מקצועיים שבהם אנשי כוחות הביטחון רשומים באותו אופן כמו כל פקיד מדינה אחר, כדי להציג אותם לאחר מכן לדעת הקהל הבינלאומית כ"רשימה לכאורה של 70,000 מרגלים מרוקאים".
החוט המקשר החושף את השותפות התלת-צדדית המודיעינית בין אלג'יריה, מדריד ופריז טמון ב-"תזמון" ההדלפה של ה-24 באוגוסט 2026 וב"מסר המועבר" שלה. "יאבארות" הציגה באופן רשמי מסמכים אלו כ-"מתנה לאירופה, ובמיוחד לספרד", וקישרה אותם ישירות לאירועי ההגירה ההמונית שתועדו בעיר פנידק (קסטייخوس) ובסביבות העיר הכבושה סאוטה ב-30 ביולי 2026, תוך טعנה שהיא מחזיקה בעותקים של "פקודות משימה" של גורמי ביטחון מרוקאים שנפרסו בפנידק כדי לתעל את זרם ההגירה. חיבור מלאכותי זה נרקח בדיוק במעבדות המודיעין האלג'יראי כדי לתפוס שתי ציפורים במכה אחת: ראשית, לפוצץ את ההתקרבות הפוליטית בין רבאט לממשלה הסוציאליסטית במדריד; שנית, להזין את דוקטרינת הימין הקיצוני והסיעות הרדיקליות בצבא וב-CNI הספרדי המקדמות את הרעיון לפיו מרוקו מנהלת "מלחמה היברידית" נגד ספרד במטרה להפעיל לחץ בסוגיית סאוטה ומליליה.
מה שמוכיח שהמבצע לא היווה הדלפה אקראית פשוטה, אלא גלגל שיניים בתוך חדר מבצעים משותף וחוצה גבולות, הוא הסנכרון המדהים שהתרחש תוך פחות מ-48 שעות בין פלטפורמת ההדלפה באלג'יריה, היומונים המרכזיים המכפופים למדינה העמוקה בצרפת וחוגי הביטחון והתקשורת בספרד. ב-26 באוגוסט 2026 – כלומר בקושי יומיים לאחר ההדלפה – נכנס היומון הצרפתי "לה מوند" (Le Monde) לזירה עם דיווח שהשתלב בצורה מושלמת עם קמפיין ההסתה שלו נגד המוסד המונרכי המרוקאי, כשהוא מקדם את ההיפothesis החלופית של גורמי מודיעין הטענים כי ההדלפה לא נבעה ממתקפת סייבר חיצונית, אלא ממבצע שבוצע על ידי 5 אנשי סגל לשעבר של ה-DGST שגלו לאירופה. התערבות צרפתית זו באמצעות ערוצים תקשורתיים נועדה לחפות על השחקן האלג'יראי הרשמי ולזכות אותו מבחינת המשפט הבינלאומי מפשע פשיעת סייבר חוצת גבולות, תוך שליחת מסר סמוי של סחיטה לרבאט: משמעות הדבר היא שבירות אירופיות מארחות גורמים דיסידנטים ויכולות לנצל אותם לפי ראות עיניהן.
במקביל לסיקור הצרפתי, חוגי המודיעין והתקשורת הספרדיים קיבלו בברכה את "המתנה של יאבארות" במהירות שיא שהסגירה תיאום מוקדם. דוחות ספרדיים הודיעו כי ה-CNI פעל מיד להצלבת הקבצים של "יאבארות" עם הרישומים שלו, ועיתונים המקורבים לחוגים הביטחוניים במדריד כגון "The Objective", "El Debate" ו-"Demócrata" פרסמו ב-27 באוגוסט 2026 את תוצאות ההצלבות המדויקות והמכוונות פוליטית. טבלאות אלו הכריזו כי הצלבת רשימות "יאבארות" עם רישומי הסגל הדיפלומטי המוסמך בספרד חשפה את נוכחותם של 5 חברים בשגרירות מרוקו במדריד – ביניהם יועץ שנכנס לתפקידו ב-2 בפברואר 2026 – לצד 11 סגני קונסולים מרוקאים, מתוכם 8 מכהנים בקונסוליות ברצלונה, לאס פלמאס, מורסיה ואלג'סיראס מתוך סך של 12 קונסוליות מרוקאיות בשטח ספרד. הדבר עורר מיד קריאות מצד מפלגות וחוגים ספרדיים בעד גירוש דיפלומטים מרוקאים והטרדת הפעילות הקונסולרית המרוקאית, המהווה את חבל הצלה עם הקהילה המרוקאית.
ארכיטקטורה משולבת זו – המתחילה בהדלפה אלג'יראית הספוגה בדוקטרינה של חדירה רוסית, עוברת דרך הלגיטימציה הנרטיבית בפריז דרך "לה מوند" ומסתיימת במתקפה כירורגית נגד הנציגויות הדיפלומטיות והקונסולריות המרוקאיות בספרד – משקפת את מידת הסבל האסטרטגי שנגרם לגוף שלישייה זו על ידי הברית המרוקאית-אמריקאית-ישראלית שנחתמה מאז 2020. בעבר, שירותי המודיעין הצרפתי והספרדי נהנו מסוג של "מונופול טכני ואינפורמטיבי" בים התיכון המערבי, בהתבסס על התלות של תשתית התקשורת וההצפנה בצפון אפריקה בחברות אירופיות, מה שהעניק לפריז ולמדריד מרחב תמרון רחב של מעקב, ציתות והשפעה נסתרת.
בלב ההנדסה האזורית הזו שנועדה לשמור על מרוקו נצורה בין פטיש העוינות האלג'יראית לסד הסחיטה האירופי, ההתקרבות המרוקאית-אמריקאית-ישראלית וחתימת ההצהרה התלת-צדדית בסוף 2020 חוללו רעידת אדמה גאופוליטית אמיתית ואסון אסטרטגי שטרף את הקלפים לרעת הקושרים. ההשפעה הראשונה באה לידי ביטוי בשבירת "קלף הסחיטה הכרוני": ההכרה מצד ארצות הברית – כמעצמת העל הראשונה וככותבת החלטות מועצת הביטחון – בריבונות המלאה של מרוקו על סהרה שלה שללה מצרפת ומספרד את כלי הלחץ האפור שבאמצעותו התשו את מרוקו כלכלית ופוליטית במשך חצי מאה, תוך הנחת מכה אנושה בד בבד לדוקטרינה של המשטר האלג'יראי, שבלע מאות מיליארדי דולרים בפרויקט הבדלני ללא כל פרי.
עם זאת, המכה הכואבת ביותר עבור שירותי הביון של אלג'יר, מדריד ופריז טמונה במישור הצבאי, הטכנולוגי והקיברנטי של ברית זו. במשך עשורים, הבירות האירופיות חסמו את תקרת החימוש המרוקאית והטילו הגבלות שקטות כדי להבטיח את עליונות הצבא הספרדי ולשמור על תשתית המודיעין המרוקאית תלויה בטכנולוגיה הצרפתית. עם כניסת וושינגטון ותל אביב לשותפות הגנה ומודיעין פתוחה עם רבאט, מונופול אירופי זה התמוטט לנצח: מרוקו ציידה את עצמה במערכות הגנה אווירית ונגד טילים מתקדמות כגון "Barak MX", מל"טים תוקפים וסיור בעלי דיוק קיצוני, טכנולוגיות מתקדמות של לוחמה אלקטרונית ולווייני ריגול מסוג "Ofek 13" ששמו קץ לתלות בלוויינים הצרפתיים, מלבד ארסנל אמריקאי איכותי הכולל משגרי רקטות "HIMARS", מסוקי "אפאצ'י" ומטוסי קרב "F-16 Viper".
בתחום אבטחת הסייבר והמודיעין הטכני, שיתוף הפעולה ההדוק עם אקוסיסטם הסייבר הישראלי וסוכנויות הביטחון האמריקאיות העניק לכוחות הביטחון המרוקאיים יכולות מעקב הגנתי ונגד-התקפי המאפשרות להם לזהות רשתות ריגול מסורתיות ולסכל פעולות חשאיות עוד בשלב ההתחלתי שלהן, תוך חיסון תשתיות קריטיות באמצעות מגן טכני מתקדם. עם חתימת מפת הדרכים הביטחונית המרוקאית-אמריקאית המכסה עשור, מ-2020 עד 2030, וכריתת הסכמי שיתוף פעולה חסרי תקדים בתחומי הביטחון, מרחב הסייבר והמודיעין עם ישראל, המנגנונים האירופיים והאלג'יראיים צללו למצב של "עיוורון מודיעיני" מוחלט בשטח מרוקו. המנהל הכללי לאבטחת מערכות מידע (DGSSI) ושירותי המודיעין המרוקאיים, בשיתוף פעולה הדוק עם פיקוד הסייבר האמריקאי, מערך הסייבר הלאומי של ישראל ומומחים מ"יחידה 8200", ביצעו ארגון מחדש כולל של מערכות הפיקוד, השליטה, התקשורת וההצפנה הצבאית והביטחונית במרוקו, סגירת כל הפריצות והדלתות האחוריות התלויות בטכנולוגיה האירופית המיושנת.
לצד חומת סייבר פלדה זו, המעבר של מרוקו לרכישת טכנולוגיות חלל וסיור מכ"م ברזולוציה גבוהה באמצעות רכישת שני לווינים ישראליים "Ofek 13" עיגן את סיומו הרשמי של המונופול הצרפתי על דימות לווייני שסופק על ידי הלוויינים מתוצרת צרפת "Mohammed VI-A" ו-"Mohammed VI-B". הדבר העניק לרבאט עצמאות מוחלטת בניטור תנועות צבאיות אלג'יראיות בעומק הסהרה וצפייה במצר וכן בחופים האטלנטיים והים תיכוניים בדיוק של סנטימטרים 24 שעות ביממה. כאשר התברר שחדרי המבצעים באלג'יר, פריז ומדריד אינם מסוגלים לחדור לליבה ריבונית זו המבוצרת בטכנולוגיה אמריקאית וישראלית, או לעצור את הטמעת תעשיות הביטחון, מל"טים חמושים ומערכות לוחמה אלקטרונית על אדמת מרוקו, לא נותרה בידיהם ברירה אלא לפנות לתחבולה הנואשת הכוללת גניבת קבצים מנהליים, נדל"ניים וחברתיים ישנים, והלבשתם בתווית "יאבארות" כדי לנהל קרב של הסתה תקשורתית ודיפלומטית החושף, במהותו, כישלון מודיעיני עמוק מול מדינה ששינתה את כללי המשחק האזורי לב למהדרין.
תגובות (0)
עדיין אין תגובות. היה הראשון להגיב!