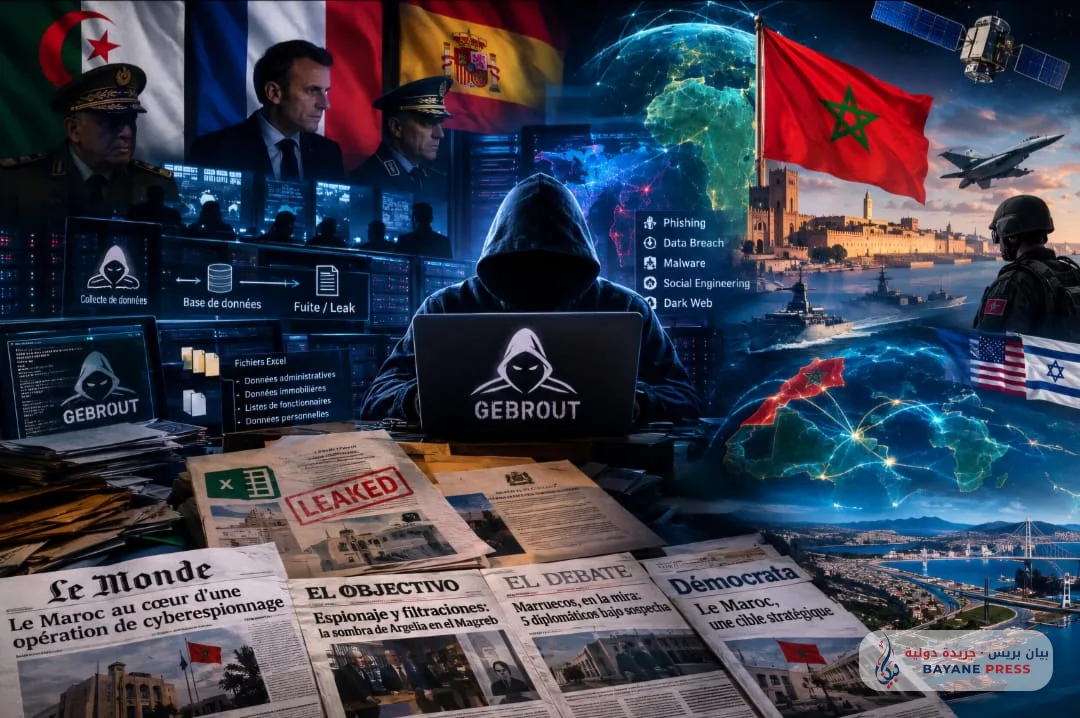
El fenómeno de «Yabarut» representa, en esencia, un modelo clásico de lo que en la doctrina de inteligencia moderna se conoce como operaciones de «penetración y filtración» dentro de la zona gris. No se trata de una estrategia basada en el trabajo de hackers aficionados o activistas independientes, como intenta vender su fachada propagandística, sino que se apoya en salas de operaciones de inteligencia organizadas que emplean el método del «lavado de información» mediante la creación de entidades digitales falsas en plataformas cifradas y abiertas. La función principal de esta fachada es recibir bases de datos administrativas o documentos filtrados obtenidos a través de ataques de phishing dirigido, o bien explotar vulnerabilidades en sistemas informáticos secundarios y proveedores de servicios externos, para luego verterlos públicamente tras mezclar los datos verídicos con información fabricada en una compleja operación de ingeniería psicológica. El objetivo detrás de «Yabarut» y sus versiones anteriores —surgidas bajo nombres falsos desde hace una década— no consiste en lograr un beneficio técnico puro, sino en construir una narrativa mediática y cognitiva que sugiera la existencia de una brecha de seguridad o un fallo en la estructura del Estado marroquí, intentando desestabilizar a las instituciones y socavar la confianza interna en momentos meticulosamente estudiados que siempre coinciden con grandes citas diplomáticas o transformaciones geopolíticas regionales.
Profundizar en la estructura técnica y cibernética de este fenómeno exige comprender la naturaleza de las «amenazas persistentes avanzadas» (APT) gestionadas con financiación estatal. El grupo «Yabarut» no opera únicamente como un equipo de piratería técnica, sino como el último eslabón de una cadena de inteligencia que comienza con el reconocimiento de redes y el escaneo continuo de servidores, pasa por la compra de datos filtrados en la dark web o el reclutamiento de elementos humanos para acceder a documentos administrativos, y culmina en la fase de instrumentalización psicológica y mediática. Estas operaciones se basan en la táctica de «inundación informativa», cuyo objetivo es agotar a los equipos de respuesta a incidentes informáticos y distraer a la opinión pública con grandes volúmenes de datos pero de baja sensibilidad estratégica, como listas administrativas o correspondencia rutinaria, que luego son magnificados mediáticamente por ejércitos de bots y redes de cuentas falsas operadas desde salas de control regionales e internacionales para darles un impulso superior a su valor real de inteligencia. Una de las adiciones estratégicas más peligrosas aquí se manifiesta en la disección de la puerta trasera explotada por la red «Yabarut» a través de proveedores de servicios extranjeros y plataformas digitales intermedias utilizadas en transacciones administrativas menores, donde los servicios de inteligencia argelinos, en coordinación con elementos técnicos de actores regionales e internacionales perjudicados por el auge de Marruecos, procedieron a sembrar programas maliciosos avanzados del tipo «Wiper» y «Spyware» en empresas medianas de ingeniería y software que ofrecen servicios digitales a algunas administraciones locales en el norte de África. El objetivo de estas operaciones no era robar dinero ni sabotear directamente infraestructuras, sino construir «bases de datos en la sombra» actualizadas periódicamente mediante la explotación de vulnerabilidades en las cadenas de suministro digital, para que los servicios de inteligencia las utilicen en momentos de grandes crisis mediante filtraciones cuidadosamente seleccionadas con fines de acoso, chantaje psicológico y agitación política, lo que refleja un giro peligroso en la doctrina hostil hacia guerras de guerrillas cibernéticas gestionadas por Estados a través de intermediarios.
Esta ciberguerra no puede separarse de la incubadora geopolítica que la alimenta, representada por una compleja intersección de intereses de inteligencia que une al régimen argelino con círculos influyentes dentro del Estado profundo tanto en España como en Francia. Mientras que las posturas políticas oficiales de los gobiernos de Madrid y París en los últimos años parecen orientarse hacia el reconocimiento de la marroquinidad del Sáhara y la sintonía con Rabat en sus expedientes soberanos, alas tradicionales dentro de los aparatos de inteligencia y seguridad nacional de ambos países han seguido observando con extrema preocupación el ascenso estratégico del Reino de Marruecos. En este vacío entre la diplomacia declarada y la acción encubierta, los servicios argelinos encontraron la oportunidad perfecta para presentarse como financiadores y socios funcionales de dichos círculos europeos recelosos. Argelia ha puesto al servicio de este fin sus ingresos de gas y petróleo y sus cartas de contratos económicos para nutrir redes de presión e intercambio de inteligencia bajo cuerda, aprovechando el deseo de ciertas élites de seguridad europeas de mantener a Marruecos bajo una presión constante que le impida convertirse en una potencia regional hegemónica en la orilla sur del Mediterráneo.
En un plano relacionado con la cooperación transfronteriza de inteligencia, el seguimiento preciso de los movimientos diplomáticos y de seguridad en el verano de 2026 reveló la existencia de salas de operaciones conjuntas denominadas «células de seguimiento de la expansión magrebí», oficinas secretas de coordinación establecidas en capitales europeas y sudafricanas bajo la fachada de centros de investigación y estudios estratégicos ficticios. Estas células se encargan de analizar cada paso dado por Marruecos en su profundidad africana y atlántica, concretamente sus megaproyectos como la Iniciativa de los Países Africanos Atlánticos, el puerto de Dajla y el gasoducto Nigeria-Marruecos. Cuando estos proyectos estratégicos chocaron con una férrea voluntad política y un respaldo absoluto de Estados Unidos e Israel, dichos círculos fueron incapaces de ofrecer alternativas de desarrollo o una competencia económica real, por lo que retrocedieron hacia la activación de la opción de seguridad barata, consistente en financiar plataformas como «Yabarut» para difundir mentiras, falsificar documentos, atacar símbolos soberanos e intentar sabotear las relaciones entre Rabat y las capitales de decisión europeas mediante un chantaje barato basado en filtraciones ficticias y de escasa credibilidad.
Los intereses de este triángulo no declarado convergen en un punto central: el rechazo a que Marruecos abandone el manto del «socio subalterno» o del «patio trasero». El Estado profundo en Francia, cuya doctrina se formó durante décadas en torno al monopolio de la influencia en África Occidental y la región del Sahel, vio en la expansión económica, financiera, religiosa y de seguridad de Marruecos dentro del continente africano, así como en la diversificación de las asociaciones de Rabat con las grandes potencias, una amenaza existencial para sus intereses históricos. Por ello, no resultó sorprendente que brazos mediáticos y de derechos humanos vinculados a círculos de inteligencia franceses se involucraran en campañas coordinadas contra Marruecos, como el caso del programa «Pegasus» o las maniobras en el Parlamento Europeo, en paralelo con la tolerancia hacia redes hostiles activas en territorio europeo con coordinación y financiación argelina, en un intento de presionar la decisión soberana marroquí y obligarla a regresar al redil tradicional.
Por el lado español, y a pesar del giro histórico del Gobierno español en el expediente del Sáhara Marroquí bajo la presión del realismo político, la doctrina de la institución militar y una parte del Centro Nacional de Inteligencia (CNI) español han permanecido gobernadas por la obsesión histórica de que la modernización del ejército marroquí, el incremento de sus capacidades navales y aéreas, y sus grandes proyectos estratégicos —como el puerto de Tánger Med, el puerto de Dajla Atlántico y la delimitación de las aguas territoriales frente a las Islas Canarias y el monte submarino de recursos raros «Tropic»— constituyen un peligro estratégico que amenaza la superioridad cualitativa española y el estatus de las ciudades de Ceuta y Melilla. Esta obsesión ha empujado a alas de la inteligencia española a mantener canales de coordinación secretos y profundos con la inteligencia argelina para intercambiar estimaciones de seguridad y datos técnicos, intentando crear un equilibrio oculto de disuasión que limite los movimientos de Rabat y la mantenga ocupada en frentes de desgaste secundarios.
Una lectura de inteligencia profunda del fenómeno «Yabarut» exige pasar del análisis teórico de las guerras de quinta generación a la disección forense digital de las operaciones de campo llevadas a cabo entre 2025 y 2026. La huella digital dejada por este grupo durante su ataque en junio de 2025 contra la base de datos de la plataforma de notarios y la conservación de la propiedad inmobiliaria, tras un ataque previo a la Caja Nacional de la Seguridad Social (CNSS), arrancó para siempre la máscara de la «piratería independiente». En aquella operación, en la que el grupo afirmó haber robado 4 terabytes de datos que incluían detalles de 10.000 unidades inmobiliarias de un total de 10 millones, «Yabarut» emitió un comunicado político que revelaba sin rodeos su identidad y a sus operadores, anunciando que el ataque respondía a lo que calificó como difusión en medios marroquíes de noticias sobre la intención de Francia de congelar los activos de altos funcionarios argelinos, considerando que se trataba de un asunto exclusivo entre París y Argel. Esta admisión directa constituyó la prueba categórica en la ciencia de la inteligencia criminal de que «Yabarut» no es más que un brazo cibernético dependiente de las salas de operaciones militares argelinas, que actúa bajo órdenes políticas para defender los intereses de los generales y sus cuentas en Europa, explotando vulnerabilidades en plataformas de servicios e intermediarios administrativos para robar datos civiles y reciclarlos en moldes de inteligencia.
El apogeo operativo de esta doble instrumentalización de inteligencia se manifestó el 24 de agosto de 2026, cuando «Yabarut» filtró a través de la plataforma «Telegram» 4 archivos en formato Excel que presuntamente contenían los datos de 70.381 elementos pertenecientes a la Dirección General de la Seguridad Nacional (DGSN) y a la Dirección General de Vigilancia del Territorio (DGST), acompañados de un archivo separado con los nombres de 21 altos responsables de seguridad encabezados por el Director General Abdellatif Hammouchi. Sin embargo, un examen técnico riguroso de estas listas reveló la falsedad de la afirmación sobre una brecha en los servidores soberanos protegidos de los aparatos de seguridad. Se constató que los datos filtrados incluían nombres de empleados administrativos, nombres compuestos y repetidos, e incluso personas fallecidas desde hacía 4 años, lo que demuestra técnicamente que la operación se basó en la táctica de «recolección y contaminación de datos» mediante la extracción de listados administrativos antiguos de fondos de cobertura social o registros profesionales donde los miembros de la seguridad están inscritos al igual que cualquier otro funcionario del Estado, para luego presentarlos ante la opinión pública internacional como una «lista de 70.000 espías marroquíes».
El hilo conductor que desenmascara la complicidad de inteligencia trilateral entre Argelia, Madrid y París radica en el «momento» de la filtración del 24 de agosto de 2026 y en su «mensaje dirigido». «Yabarut» presentó oficialmente dichos archivos como un «regalo a Europa, y a España en particular», vinculándolos directamente con los acontecimientos de migración masiva registrados en la ciudad de Fnideq (Castillejos) y los alrededores de la ciudad ocupada de Ceuta el 30 de julio de 2026, alegando poseer copias de «órdenes de misión» de elementos de seguridad marroquíes desplazados a Fnideq para canalizar el flujo de migrantes. Esta conexión artificial fue diseñada con precisión en los laboratorios de la inteligencia argelina para matar dos pájaros de un tiro: primero, dinamitar el acercamiento político entre Rabat y el Gobierno socialista de Madrid; segundo, alimentar la doctrina de la extrema derecha y las alas radicales del ejército y el CNI español que promueven la idea de que Marruecos ejerce una «guerra híbrida» contra España para presionar en el expediente de Ceuta y Melilla.
Lo que demuestra que la operación no fue una simple filtración aleatoria, sino un eslabón dentro de una sala de operaciones conjunta y transfronteriza, es la asombrosa sincronía ocurrida en apenas 48 horas entre la plataforma de filtración en Argelia, los principales diarios vinculados al Estado profundo en Francia y los círculos de seguridad y mediáticos en España. El 26 de agosto de 2026 —es decir, apenas dos días después de la filtración—, el diario francés «Le Monde» entró en escena con un reportaje coincidente con su campaña de agitación contra la institución monárquica marroquí, promoviendo una hipótesis de inteligencia alternativa que afirmaba que la filtración no fue un ciberataque externo, sino una operación ejecutada por 5 ex elementos de la DGST exiliados en Europa. Esta intervención francesa a través de la vía mediática tuvo como objetivo encubrir al actor oficial argelino y exculparlo ante el derecho internacional del delito de ciberdelincuencia transfronteriza, enviando al mismo tiempo un mensaje implícito de chantaje a Rabat: que las capitales europeas albergan a elementos disidentes y pueden utilizarlos como instrumentos de presión cuando lo deseen.
En paralelo a la cobertura francesa, los círculos de inteligencia y mediáticos españoles acogieron el «regalo de Yabarut» con una velocidad récord que delata una coordinación previa. Informes españoles anunciaron que el CNI comenzó de inmediato a cotejar los archivos de «Yabarut» con sus registros, y periódicos próximos a los círculos de seguridad en Madrid como «The Objective», «El Debate» y «Demócrata» publicaron el 27 de agosto de 2026 resultados de cruces precisos y políticamente dirigidos. Dichas tribunas anunciaron que el cotejo de las listas de «Yabarut» con los registros del cuerpo diplomático acreditado en España mostraba la presencia de 5 miembros de la embajada de Marruecos en Madrid —incluido un consejero incorporado a su puesto el 2 de febrero de 2026—, además de 11 vicecónsules marroquíes, de los cuales 8 ejercen en los consulados de Barcelona, Las Palmas, Murcia y Algeciras de un total de 12 consulados marroquíes en territorio español. A esto le siguieron de inmediato llamamientos de partidos y círculos españoles para expulsar a diplomáticos marroquíes y cercar la labor consular marroquí, que constituye el nexo vital con la comunidad marroquí.
Esta arquitectura integrada —que comienza con una filtración argelina impregnada de la doctrina de infiltración rusa, pasa por la fundamentación narrativa en París a través de «Le Monde» y concluye con el ataque quirúrgico contra las representaciones diplomáticas y consulares marroquíes en España— refleja la magnitud del dolor estratégico provocado por la alianza marroquí-estadounidense-israelí desde 2020 en el cuerpo de este trío. Antes de esta alianza, los servicios de inteligencia franceses y españoles disfrutaban de algo similar a un «monopolio técnico e informativo» en el Mediterráneo occidental, beneficiándose de la dependencia de la infraestructura de telecomunicaciones y cifrado en el norte de África respecto a empresas europeas, lo que otorgaba a París y Madrid un amplio margen de vigilancia, escuchas e influencia encubierta.
En medio de esta ingeniería regional diseñada para mantener a Marruecos atrapado entre el martillo de la hostilidad argelina y el yunque del chantaje europeo, el acercamiento marroquí-estadounidense-israelí y la firma de la Declaración Trilaterar a finales de 2020 supusieron un auténtico terremoto geopolítico y una calamidad estratégica que dio la vuelta a la tortilla sobre las cabezas de todos los conspiradores. El primer impacto se tradujo en la ruptura de la «carta del chantaje crónico»: el reconocimiento por parte de Estados Unidos —como primera superpotencia y pluma redactora de las resoluciones del Consejo de Seguridad— de la plena soberanía de Marruecos sobre su Sáhara despojó a Francia y España de la herramienta de presión gris con la que habían agotado a Marruecos económica y políticamente durante medio siglo, asestando además un golpe mortal a la doctrina del régimen argelino, que había invertido cientos de miles de millones de dólares en el proyecto separatista sin fruto alguno.
Sin embargo, el golpe más doloroso para los servicios de inteligencia de Argelia, Madrid y París residió en el componente militar, tecnológico y cibernético de esta alianza. Durante décadas, las capitales europeas controlaron el techo del armamento marroquí e impusieron restricciones no declaradas para garantizar la superioridad del ejército español y mantener la infraestructura de inteligencia marroquí dependiente de la tecnología francesa. Con la entrada de Washington y Tel Aviv en una asociación de defensa e inteligencia abierta con Rabat, este monopolio europeo cayó para siempre: Marruecos obtuvo sistemas avanzados de defensa antiaérea y de misiles como el «Barak MX», drones de ataque y reconocimiento de altísima precisión, tecnologías avanzadas de guerra electrónica y satélites espía del tipo «Ofek 13» que pusieron fin a la dependencia de los satélites franceses, además de un arsenal estadounidense cualitativo que incluyó lanzacohetes «HIMARS», helicópteros «Apache» y cazas «F-16 Viper».
En el ámbito de la ciberseguridad y la inteligencia técnica, la estrecha cooperación con el ecosistema cibernético israelí y las agencias de inteligencia estadounidenses otorgó a los servicios de seguridad marroquíes capacidades de vigilancia defensiva y contraofensiva que les permitieron detectar redes de espionaje tradicionales y frustrar operaciones encubiertas en su fase embrionaria, blindando además las infraestructuras críticas con un escudo técnico avanzado. Con la firma de la hoja de ruta de defensa marroquí-estadounidense que abarca 10 años, de 2020 a 2030, y la conclusión de acuerdos de cooperación en seguridad, ciberespacio e inteligencia sin precedentes con Israel, los aparatos europeos y argelinos sufrieron un estado de absoluta «ceguera de inteligencia» en territorio marroquí. La Dirección General de Seguridad de los Sistemas de Información (DGSSI) y los servicios de inteligencia marroquíes, en estrecha colaboración con el Comando Cibernético de EE. UU., la Dirección Nacional Cibernética de Israel y expertos de la «Unidad 8200», llevaron a cabo una reestructuración integral de los sistemas de mando, control, comunicaciones y cifrado militar y de seguridad en Marruecos, cerrando todas las brechas y puertas traseras que dependían de la tecnología europea obsoleta.
Junto a este muro cibernético de acero, la transición de Marruecos hacia la adquisición de tecnología espacial y reconocimiento por radar de alta precisión mediante la contratación de dos satélites israelíes «Ofek 13» supuso el fin oficial del monopolio de Francia sobre las imágenes de satélite proporcionadas por los satélites «Mohammed VI-A» y «Mohammed VI-B» de fabricación francesa. Esto otorgó a Rabat total independencia para vigilar los movimientos militares argelinos en la profundidad del Sáhara y monitorizar el Estrecho y las costas atlánticas y mediterráneas con una precisión centimétrica las 24 horas del día. Cuando las salas de operaciones en Argelia, París y Madrid se vieron incapaces de penetrar este núcleo soberano fortificado con tecnología estadounidense e israelí, o de detener la implantación de industrias de defensa, drones de ataque y sistemas de guerra electrónica en suelo marroquí, no tuvieron más remedio que recurrir al ardid desesperado de robar listados administrativos, inmobiliarios y sociales antiguos, envolviéndolos bajo el nombre de «Yabarut» para librar una batalla de agitación mediática y diplomática que revela, en su esencia, una profunda quiebra de inteligencia ante un Estado que ha cambiado las reglas del juego regional para siempre.
Comentarios (0)
Aún no hay comentarios. ¡Sea el primero en comentar!