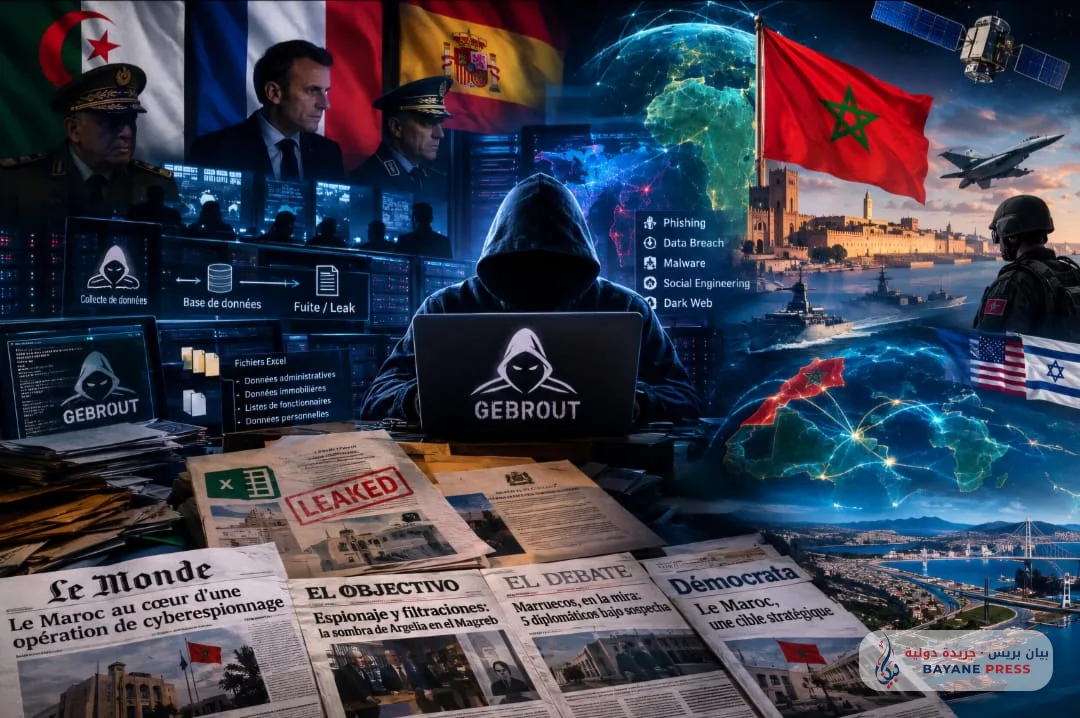
Le phénomène de « Yabarut » représente, par essence, un modèle classique de ce que l'on appelle dans la doctrine moderne du renseignement des opérations de « pénétration et de fuite » en zone grise. Il ne s'agit pas d'une stratégie reposant sur le travail de hackers amateurs ou d'activistes indépendants, comme tente de le vendre sa façade propagandiste, mais elle s'appuie sur des salles d'opérations de renseignement organisées qui emploient la méthode du « blanchiment d'information » à travers la création de fausses entités numériques sur des plateformes chiffrées et ouvertes. La fonction principale de cette façade est de recevoir des bases de données administratives ou des documents divulgués obtenus par le biais d'attaques de phishing ciblé, ou bien d'exploiter des vulnérabilités dans des systèmes informatiques secondaires et des prestataires de services externes, pour ensuite les verser publiquement après avoir mélangé des données véridiques avec des informations fabriquées dans le cadre d'une opération complexe d'ingénierie psychologique. L'objectif derrière « Yabarut » et ses versions antérieures — surgies sous de faux noms depuis une décennie — ne consiste pas à obtenir un bénéfice technique pur, mais à construire un narratif médiatique et cognitif suggérant l'existence d'une faille de sécurité ou d'un dysfonctionnement dans la structure de l'État marocain, tentant ainsi de déstabiliser les institutions et de saper la confiance interne lors de moments méticuleusement étudiés qui coïncident toujours avec de grands rendez-vous diplomatiques ou des transformations géopolitiques régionales.
Approfondir la structure technique et cybernétique de ce phénomène exige de comprendre la nature des « menaces persistantes avancées » (APT) gérées avec un financement étatique. Le groupe « Yabarut » n'opère pas uniquement comme une équipe de piratage technique, mais comme le dernier maillon d'une chaîne de renseignement qui commence par la reconnaissance des réseaux et le scan continu des serveurs, passe par l'achat de données divulguées sur le dark web ou le recrutement d'éléments humains pour accéder à des documents administratifs, et culmine dans la phase d'instrumentalisation psychologique et médiatique. Ces opérations reposent sur la tactique de « l'inondation informationnelle », dont l'objectif est d'épuiser les équipes de réponse aux incidents informatiques et de distraire l'opinion publique avec de grands volumes de données mais de faible sensibilité stratégique, telles que des listes administratives ou des correspondances de routine, qui sont ensuite magnifiées médiatiquement par des armées de bots et des réseaux de faux comptes pilotés depuis des salles de contrôle régionales et internationales pour leur donner un impact supérieur à leur valeur réelle en matière de renseignement. L'une des additions stratégiques les plus dangereuses se manifeste ici dans la dissection de la porte dérobée exploitée par le réseau « Yabarut » à travers des prestataires de services étrangers et des plateformes numériques intermédiaires utilisées dans des transactions administratives mineures, où les services de renseignement algériens, en coordination avec des éléments techniques d'acteurs régionaux et internationaux lésés par l'essor du Maroc, ont procédé à l'ensemencement de programmes malveillants avancés de type « Wiper » et « Spyware » au sein d'entreprises moyennes d'ingénierie et de logiciels fournissant des services numériques à certaines administrations locales en Afrique du Nord. L'objectif de ces opérations n'était ni de voler de l'argent ni de saboter directement des infrastructures, mais de construire des « bases de données dans l'ombre » régulièrement actualisées par l'exploitation de vulnérabilités dans les chaînes d'approvisionnement numérique, afin que les services de renseignement les utilisent en période de crises majeures au moyen de fuites soigneusement sélectionnées à des fins de harcèlement, de chantage psychologique et d'agitation politique, ce qui reflète un virage dangereux dans la doctrine hostile vers des guerres de guérilla cybernétique menées par des États par intermédiaires interposés.
Cette cyberguerre ne peut être dissociée de l'incubateur géopolitique qui l'alimente, représenté par une intersection complexe d'intérêts de renseignement unissant le régime algérien à des cercles influents au sein de l'État profond tant en Espagne qu'en France. Alors que les postures politiques officielles des gouvernements de Madrid et de Paris ces dernières années semblent s'orienter vers la reconnaissance de la marocanité du Sahara et l'harmonie avec Rabat sur ses dossiers souverains, des ailes traditionnelles au sein des appareils de renseignement et de sécurité nationale des deux pays ont continué d'observer avec une extrême préoccupation l'ascension stratégique du Royaume du Maroc. Dans ce vide entre la diplomatie affichée et l'action clandestine, les services algériens ont trouvé l'opportunité idéale pour se positionner comme bailleurs de fonds et partenaires fonctionnels de ces cercles européens méfiants. L'Algérie a mis au service de cet objectif ses revenus gaziers et pétroliers ainsi que ses cartes de contrats économiques pour nourrir des réseaux de pression et d'échange de renseignements en sous-main, profitant du désir de certaines élites sécuritaires européennes de maintenir le Maroc sous une pression constante afin de l'empêcher de s'affirmer comme une puissance régionale hégémonique sur la rive sud de la Méditerranée.
Sur un plan connexe relatif à la coopération transfrontalière en matière de renseignement, le suivi précis des mouvements diplomatiques et sécuritaires à l'été 2026 a révélé l'existence de salles d'opérations conjointes baptisées « cellules de suivi de l'expansion maghrébine », des bureaux de coordination secrets établis dans des capitales européennes et sud-africaines sous couvert de centres de recherche et d'études stratégiques fictifs. Ces cellules sont chargées d'analyser chaque pas franchi par le Maroc dans sa profondeur africaine et atlantique, en particulier ses mégaprojets tels que l'Initiative des pays africains atlantiques, le port de Dakhla et le gazoduc Nigeria-Maroc. Lorsque ces projets stratégiques se sont heurtés à une volonté politique de fer et à un soutien absolu des États-Unis et d'Israël, ces cercles ont été incapables d'offrir des alternatives de développement ou une réelle concurrence économique, se repliant par conséquent sur l'activation de l'option sécuritaire à bas coût, consistant à financer des plateformes telles que « Yabarut » pour propager des mensonges, falsifier des documents, attaquer des symboles souverains et tenter de saboter les relations entre Rabat et les capitales de décision européennes par le biais d'un chantage bon marché fondé sur des fuites fictives et de faible crédibilité.
Les intérêts de ce triangle non déclaré convergent vers un point central : le refus que le Maroc s'affranchisse du manteau de « partenaire subalterne » ou de « arrière-cour ». L'État profond en France, dont la doctrine s'est forgée pendant des décennies autour du monopole de l'influence en Afrique de occidentale et dans la région du Sahel, a perçu dans l'expansion économique, financière, religieuse et sécuritaire du Maroc sur le continent africain, ainsi que dans la diversification des partenariats de Rabat avec les grandes puissances, une menace existentielle pour ses intérêts historiques. Par conséquent, il n'a pas été surprenant de voir des bras médiatiques et des organisations de défense des droits de l'homme liés aux cercles de renseignement français s'impliquer dans des campagnes coordonnées contre le Maroc, à l'instar de l'affaire du logiciel « Pegasus » ou des manœuvres au Parlement européen, en parallèle avec une tolérance envers des réseaux hostiles actifs en territoire européen bénéficiant d'une coordination et d'un financement algériens, dans le but de faire pression sur la décision souveraine marocaine et de l'obliger à réintégrer le rang traditionnel.
Du côté espagnol, et malgré le revirement historique du gouvernement espagnol sur le dossier du Sahara marocain sous la pression du réalisme politique, la doctrine de l'institution militaire et une frange du Centre national du renseignement (CNI) espagnol sont restées dominées par l'obsession historique selon laquelle la modernisation de l'armée marocaine, l'accroissement de ses capacités navales et aériennes, et ses grands projets stratégiques — tels que le port de Tanger Med, le port de Dakhla Atlantique et la délimitation des eaux territoriales face aux îles Canaries et au mont sous-marin de ressources rares « Tropic » — constituent un péril stratégique menaçant la supériorité qualitative espagnole et le statut des présides de Ceuta et Melilla. Cette obsession a poussé des pans du renseignement espagnol à entretenir des canaux de coordination secrets et profonds avec le renseignement algérien afin d'échanger des estimations sécuritaires et des données techniques, tentant ainsi de façonner un équilibre occulte de dissuasion visant à limiter les mouvements de Rabat et à la maintenir occupée sur des fronts d'usure secondaires.
Une lecture approfondie du renseignement concernant le phénomène « Yabarut » exige de passer de l'analyse théorique des guerres de cinquième génération à la dissection médico-légale numérique des opérations de terrain menées entre 2025 et 2026. L'empreinte numérique laissée par ce groupe lors de son attaque en juin 2025 contre la base de données de la plateforme des notaires et de la conservation foncière, consécutive à une attaque préalable contre la Caisse nationale de sécurité sociale (CNSS), a arraché à jamais le masque du « piratage indépendant ». Lors de cette opération, durant laquelle le groupe a affirmé avoir dérobé 4 téraoctets de données incluant les détails de 10 000 unités immobilières sur un total de 10 millions, « Yabarut » a diffusé un communiqué politique révélant sans ambages son identité et ses opérateurs, annonçant que l'attaque répondait à ce qu'il a qualifié de diffusion dans les médias marocains d'informations concernant l'intention de la France de geler les avoirs de hauts responsables algériens, estimant qu'il s'agissait d'une affaire exclusive entre Paris et Alger. Cet aveu direct a constitué la preuve irréfutable au sein de la science du renseignement criminel que « Yabarut » n'est qu'un bras cybernétique subordonné aux salles d'opérations militaires algériennes, agissant sur ordre politique pour défendre les intérêts des généraux et de leurs comptes en Europe, en exploitant des vulnérabilités au sein des plateformes de services et des intermédiaires administratifs pour dérober des données civiles et les recycler en formats de renseignement.
L'apogée opérationnelle de cette double instrumentalisation du renseignement s'est manifestée le 24 août 2026, lorsque « Yabarut » a exfiltré via la messagerie « Telegram » 4 fichiers au format Excel censés contenir les données de 70 381 éléments appartenant à la Direction générale de la sûreté nationale (DGSN) et à la Direction générale de la surveillance du territoire (DGST), accompagnés d'un fichier séparé recensant les noms de 21 hauts responsables sécuritaires menés par le Directeur général Abdellatif Hammouchi. Néanmoins, un examen technique rigoureux de ces listes a révélé la fausseté de l'allégation portant sur une brèche au sein des serveurs souverains protégés des appareils sécuritaires. Il a été constaté que les données divulguées comprenaient des noms d'employés administratifs, des patronymes composés et redondants, voire des personnes décédées depuis 4 ans, ce qui démontre techniquement que l'opération s'est appuyée sur la tactique de « collecte et de contamination de données » consistant à extraire d'anciens fichiers administratifs de fonds de protection sociale ou de registres professionnels où les membres des forces de l'ordre sont immatriculés au même titre que tout autre fonctionnaire de l'État, pour les présenter ensuite à l'opinion publique internationale comme une prétendue « liste de 70 000 espions marocains ».
Le fil conducteur qui démasque la complicité trilatérale de renseignement entre l'Algérie, Madrid et Paris réside dans le « timing » de la fuite du 24 août 2026 et dans son « message adressé ». « Yabarut » a officiellement présenté ces documents comme un « cadeau à l'Europe, et à l'Espagne en particulier », les liant directement aux événements de migration de masse enregistrés dans la ville de Fnideq (Castillejos) et aux abords de la ville occupée de Ceuta le 30 juillet 2026, prétendant détenir des copies d'« ordres de mission » d'éléments de sécurité marocains déployés à Fnideq pour canaliser le flux migratoire. Cette connexion artificielle a été ourdie avec précision dans les laboratoires du renseignement algérien pour faire d'une pierre deux coups : premièrement, dynamiter le rapprochement politique entre Rabat et le gouvernement socialiste de Madrid ; deuxièmement, alimenter la doctrine de l'extrême droite et des factions radicales de l'armée et du CNI espagnol qui promeuvent l'idée selon laquelle le Maroc mène une « guerre hybride » contre l'Espagne afin de faire pression sur le dossier de Ceuta et Melilla.
Ce qui démontre que l'opération ne constituait pas une simple fuite aléatoire, mais un rouage au sein d'une salle d'opérations conjointe et transfrontalière, c'est la fulgurante synchronisation intervenue en à peine 48 heures entre la plateforme de fuite en Algérie, les principaux quotidiens inféodés à l'État profond en France et les cercles sécuritaires et médiatiques en Espagne. Le 26 août 2026 — soit à peine deux jours après la fuite —, le journal français « Le Monde » est entré en scène avec un reportage s'inscrivant en parfaite synergie avec sa campagne d'agitation contre l'institution monarchique marocaine, promouvant l'hypothèse alternative d'un renseignement affirmant que la fuite ne résultait pas d'une cyberattaque externe, mais d'une opération exécutée par 5 anciens éléments de la DGST exilés en Europe. Cette intervention française par voie médiatique visait à couvrir l'acteur officiel algérien et à l'exonérer au regard du droit international du crime de cybercriminalité transfrontalière, tout en envoyant un message implicite de chantage à Rabat : signifiant que les capitales européennes abritent des éléments dissidents et peuvent les instrumentaliser à loisir.
Parallèlement à la couverture française, les cercles de renseignement et médiatiques espagnols ont accueilli le « cadeau de Yabarut » à une vitesse record trahissant une coordination préalable. Des rapports espagnols ont annoncé que le CNI avait immédiatement entrepris de croiser les fichiers de « Yabarut » avec ses propres registres, et des journaux proches des milieux sécuritaires à Madrid tels que « The Objective », « El Debate » et « Demócrata » ont publié le 27 août 2026 les résultats de recoupements précis et politiquement orientés. Ces tribunes ont annoncé que le croisement des listes de « Yabarut » avec les registres du corps diplomatique accrédité en Espagne révélait la présence de 5 membres de l'ambassade du Maroc à Madrid — dont un conseiller ayant pris ses fonctions le 2 février 2026 —, outre 11 vice-consuls marocains, parmi lesquels 8 officient dans les consulats de Barcelone, Las Palmas, Murcie et Algésiras sur un total de 12 consulats marocains en territoire espagnol. Cela a immédiatement suscité des appels de la part de partis et de cercles espagnols en faveur de l'expulsion de diplomates marocains et du harcèlement de l'action consulaire marocaine, qui constitue le cordon ombilical avec la communauté marocaine.
Cette architecture intégrée — qui débute par une fuite algérienne imprégnée de la doctrine d'infiltration russe, passe par la légitimation narrative à Paris à travers « Le Monde » et s'achève par l'attaque chirurgicale contre les représentations diplomatiques et consulaires marocaines en Espagne — reflète l'ampleur de la souffrance stratégique infligée au corps de ce trio par l'alliance maroco-américano-israélienne scellée depuis 2020. Auparavant, les services de renseignement français et espagnols jouissaient d'une sorte de « monopole technique et informationnel » en Méditerranée occidentale, bénéficiant de la dépendance de l'infrastructure des télécommunications et du chiffrement en Afrique du Nord vis-à-vis des entreprises européennes, ce qui octroyait à Paris et Madrid une large marge de surveillance, d'écoute et d'influence occulte.
Au milieu de cette ingénierie régionale conçue pour maintenir le Maroc pris en tenaille entre le marteau de l'hostilité algérienne et l'enclume du chantage européen, le rapprochement maroco-américano-israélien et la signature de la Déclaration trilatérale fin 2020 ont provoqué un véritable séisme géopolitique et une calamité stratégique qui a renversé la table au détriment des conspirateurs. Le premier impact s'est traduit par la rupture de la « carte du chantage chronique » : la reconnaissance par les États-Unis — en tant que première superpuissance et plume rédactrice des résolutions du Conseil de sécurité — de la pleine souveraineté du Maroc sur son Sahara a dépouillé la France et l'Espagne de l'outil de pression grise avec lequel elles avaient épuisé le Maroc économiquement et politiquement durant un demi-siècle, assénant par la même occasion un coup fatal à la doctrine du régime algérien, qui avait englouti des centaines de milliards de dollars dans le projet séparatiste sans le moindre fruit.
Cependant, le coup le plus douloureux pour les services de renseignement d'Alger, de Madrid et de Paris a résidé dans le volet militaire, technologique et cybernétique de cette alliance. Durant des décennies, les capitales européennes ont verrouillé le plafond de l'armement marocain et imposé des restrictions tacites pour garantir la supériorité de l'armée espagnole et maintenir l'infrastructure du renseignement marocain dépendante de la technologie française. Avec l'entrée de Washington et de Tel-Aviv dans un partenariat ouvert de défense et de renseignement avec Rabat, ce monopole européen est tombé à jamais : le Maroc s'est doté de systèmes de défense antiaérienne et antimissile de pointe tels que le « Barak MX », de drones d'attaque et de reconnaissance d'une extrême précision, de technologies avancées de guerre électronique et de satellites espions de type « Ofek 13 » qui ont mis un terme à la dépendance aux satellites français, outre un arsenal américain qualitatif comprenant des lance-roquettes « HIMARS », des hélicoptères « Apache » et des chasseurs « F-16 Viper ».
Dans le domaine de la cybersécurité et du renseignement technique, l'étroite coopération avec l'écosystème cybernétique israélien et les agences de renseignement américaines a conféré aux services de sécurité marocains des capacités de surveillance défensive et contre-offensive leur permettant de détecter les réseaux d'espionnage traditionnels et de contrecarrer les opérations clandestines dès leur phase embryonnaire, tout en blindant les infrastructures critiques au moyen d'un bouclier technique évolué. Avec la signature de la feuille de route de défense maroco-américaine couvrant une décennie, de 2020 à 2030, et la conclusion d'accords de coopération sans précédent en matière de sécurité, de cyberespace et de renseignement avec Israël, les appareils européens et algériens ont basculé dans un état de « cécité informationnelle » absolue en territoire marocain. La Direction générale de la sécurité des systèmes d'information (DGSSI) et les services de renseignement marocains, en étroite collaboration avec le Cyber Command américain, la Direction nationale cybernétique d'Israël et des experts de l'« Unité 8200 », ont opéré une restructuration globale des systèmes de commandement, de contrôle, de communications et de chiffrement militaire et sécuritaire au Maroc, colmatant toutes les brèches et portes dérobées tributaires de la technologie européenne obsolète.
Parallèlement à ce mur cybernétique d'acier, la transition du Maroc vers l'acquisition de technologies spatiales et de reconnaissance radar de haute précision à travers l'acquisition de deux satellites israéliens « Ofek 13 » a acté la fin officielle du monopole de la France sur l'imagerie satellitaire fournie par les satellites de fabrication française « Mohammed VI-A » et « Mohammed VI-B ». Cela a conféré à Rabat une totale indépendance pour surveiller les mouvements militaires algériens dans les profondeurs du Sahara et observer le détroit ainsi que les côtes atlantiques et méditerranéennes avec une précision centimétrique 24 heures sur 24. Lorsque les salles d'opérations à Alger, Paris et Madrid se sont avérées incapables de pénétrer ce noyau souverain fortifié par la technologie américaine et israélienne, ou d'enrayer l'implantation d'industries de défense, de drones armés et de systèmes de guerre électronique sur le sol marocain, elles n'ont eu d'autre issue que de recourir au stratagème désespéré consistant à dérober d'anciens fichiers administratifs, immobiliers et sociaux, en les affublant du label « Yabarut » pour mener une bataille d'agitation médiatique et diplomatique qui révèle, en substance, une faillite profonde du renseignement face à un État qui a changé les règles du jeu régional pour de bon.
Commentaires (0)
Aucun commentaire pour le moment. Soyez le premier à réagir !