L'espace Internet contemporain constitue le pilier principal de la vie moderne, reliant les économies des nations, leurs institutions vitales et les communications de centaines de millions de personnes à travers le monde. Bien que cet espace semble transfrontalier et détaché de tout cadre physique aux yeux de beaucoup, sa stabilité et sa sécurité reposent sur une infrastructure rigoureuse et protégée avec un soin extrême. L'une des histoires les plus surprenantes et fascinantes dans ce contexte est celle des sept clés d'Internet, qui constituent la dernière ligne de défense pour l'intégrité numérique de la planète. C'est une histoire qui mêle cryptographie avancée, gardiennage humain et protocoles de sécurité extrêmement complexes pour prévenir une catastrophe mondiale sans précédent.
Pour comprendre la profondeur de cette question et le mécanisme précis qui la régit, il faut se pencher sur la technologie qui sous-tend le système des noms de domaine (DNS). Ce dernier agit comme un gigantesque annuaire téléphonique qui traduit les noms de sites Web que nous tapons dans nos navigateurs en véritables adresses numériques (les adresses IP) permettant aux serveurs et aux appareils de communiquer entre eux. Pour protéger ce système sensible contre les manipulations et le détournement de trafic, les instances techniques mondiales ont développé un système de sécurité avancé connu sous le nom de DNSSEC (DNS Security Extensions). Ce système s'appuie sur la cryptographie asymétrique pour créer une chaîne de confiance ininterrompue, partant des serveurs racines suprêmes et descendant progressivement vers les domaines nationaux et les sous-domaines, de sorte que chaque niveau porte une signature numérique cryptée garantissant avec certitude que les données reçues n'ont pas été altérées ou modifiées en chemin par des pirates informatiques.
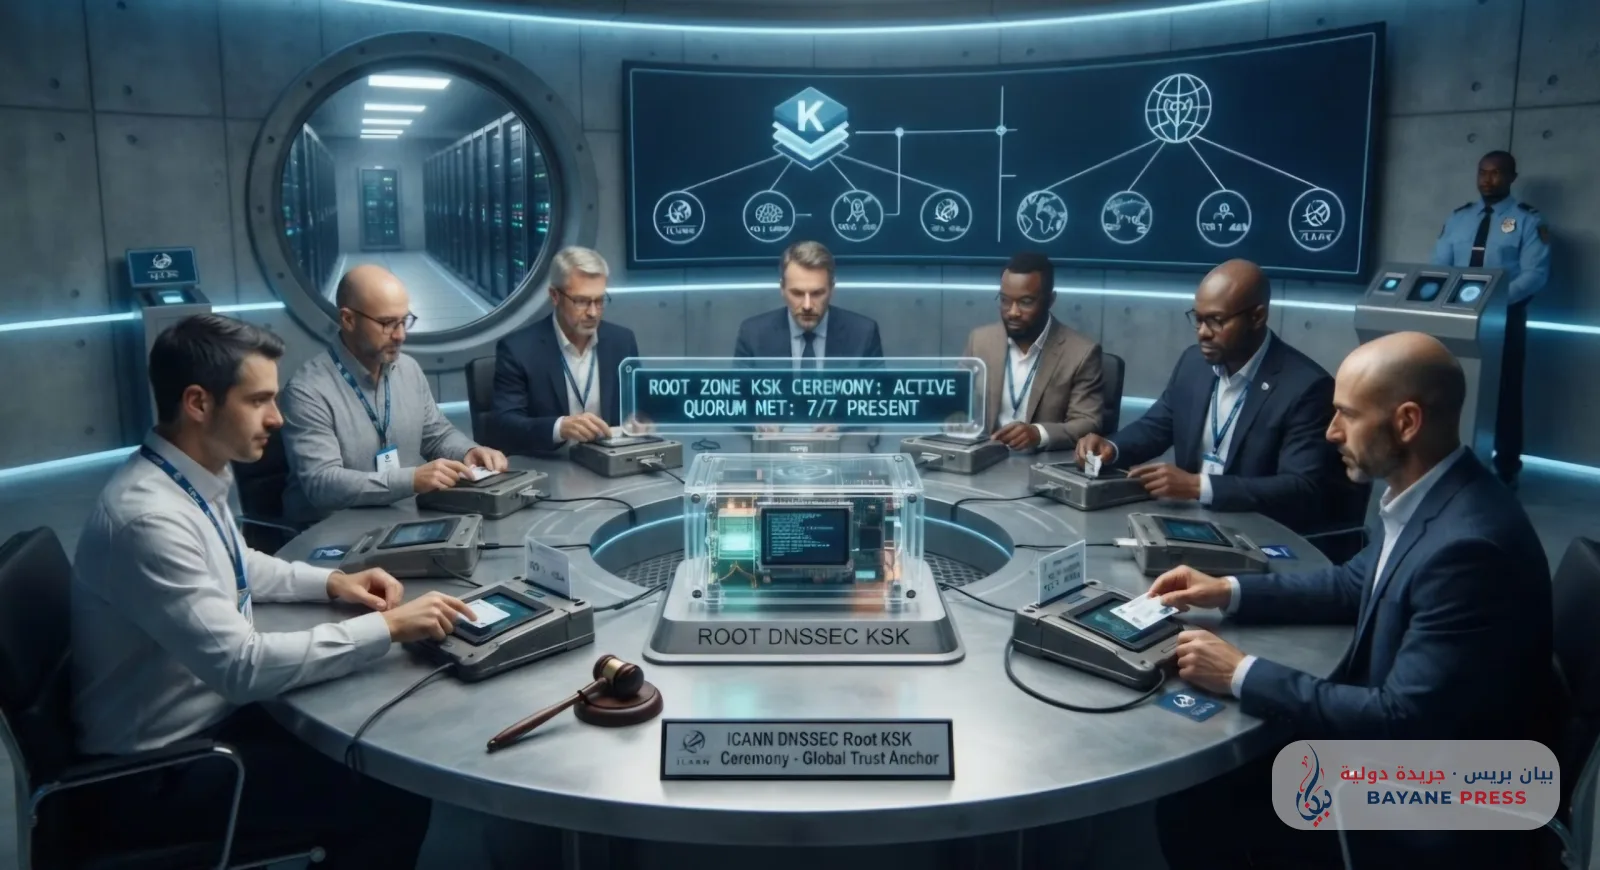
Au cœur de cette vaste hiérarchie se trouve la clé de signature de la zone racine (KSK), qui représente la racine absolue de la confiance dans l'espace numérique mondial. Il s'agit d'un code numérique unique géré selon un protocole humain extrêmement strict, dont les parties sont réparties entre sept membres principaux et autant de suppléants, portant le total à quatorze individus soigneusement répartis sur les différents continents du monde. Ces personnes, officiellement désignées comme des représentants de la communauté de confiance, ne détiennent pas de clés traditionnelles ouvrant des portes physiques, mais des cartes à puce cryptées contenant des éléments cruciaux du code maître responsable de la mise à jour et de la sécurisation de la racine fondamentale d'Internet. Ils ont été sélectionnés selon des critères extrêmement rigoureux liés à l'expertise technique, à l'intégrité et à une neutralité absolue, garantissant qu'aucun État, quelle que soit sa puissance, ne puisse s'arroger le contrôle absolu des clés de la souveraineté numérique mondiale.
Des cérémonies de sécurité hautement secrètes, connues sous le nom de « Key Signing Ceremonies » (Cérémonies de signature des clés), se tiennent périodiquement dans des installations fortifiées et soumises aux plus hauts degrés de sécurité physique dans les États de Virginie et de Californie, aux États-Unis. Cet événement exige la présence d'un quorum spécifique de détenteurs de clés et de suppléants, généralement compris entre trois et cinq membres, afin de garantir qu'aucun acteur ne puisse prendre de décision unilatérale. Ces sessions sont soumises à des procédures de sécurité strictes incluant le passage par de multiples portes en acier, l'utilisation de données biométriques d'empreintes digitales et la tenue de réunions dans des salles totalement isolées d'Internet pour prévenir toute intrusion numérique. Les cartes à puce sont extraites de sacs de stockage spéciaux, inviolables et scellés avec des numéros de série uniques qui sont minutieusement vérifiés, avant d'être connectées à des modules de sécurité matériels (HSM) spécialisés et totalement isolés pour générer la nouvelle clé ou la mettre à jour selon les normes de cryptographie mondiales les plus strictes.
Ce système n'est pas qu'une simple théorie abstraite ; il a été soumis à des tests majeurs et rigoureux dans le monde réel, dont le plus marquant a eu lieu le 11 octobre 2018, lorsque l'ICANN a mené la première opération historique de modification de la clé de signature racine, connue sous le nom de « KSK Rollover ». Il s'agissait d'une étape extrêmement délicate qui a nécessité la mise à jour des paramètres de centaines de millions de serveurs de fournisseurs d'accès à Internet et d'institutions à travers le monde pour garantir l'absence de coupure de connexion ou de perturbation dans la navigation. Cette opération technique complexe a réussi grâce à une coordination préalable, minutieuse et rigoureuse.
Cet entrelacement complexe entre cryptographie mathématique pure, protocoles humains stricts et protection matérielle impénétrable reflète une philosophie profonde : Internet n'est pas seulement un réseau de câbles et de satellites transfrontaliers, c'est aussi une construction sociétale et humaine consciente qui exige une protection renouvelée et sagement répartie. Grâce à ces procédures rigoureuses et à l'effort conjugué de ces gardiens de confiance, Internet demeure un havre d'information sûr et un bastion imprenable protégeant la communication humaine mondiale contre la cupidité des pirates et les tentatives d'hégémonie, faisant de l'histoire des sept clés l'une des plus belles épopées de l'ingénierie et de la sécurité numérique de l'histoire humaine moderne.
Commentaires (0)
Aucun commentaire pour le moment. Soyez le premier à réagir !