El espacio contemporáneo de Internet constituye el sistema nervioso principal de la vida moderna, ya que a él están vinculadas las economías de los Estados, sus instituciones vitales y las comunicaciones de cientos de millones de personas en todo el mundo. Aunque este espacio parece a simple vista transfronterizo y alejado de los marcos físicos, su estabilidad y seguridad dependen de una infraestructura rigurosa y protegida con sumo cuidado. Una de las historias más fascinantes y curiosas en este contexto es la de las siete llaves de Internet, que actúan como la última línea de defensa de la seguridad digital del planeta; una historia que combina la precisión del cifrado avanzado, la custodia humana y protocolos de seguridad sumamente complejos que previenen una catástrofe global sin precedentes.
Para comprender la profundidad de este asunto y el mecanismo preciso que lo rige, es necesario profundizar en la tecnología subyacente al sistema de nombres de dominio (conocido abreviadamente como DNS), que funciona como un enorme directorio telefónico que traduce los nombres de los sitios web que escribimos en los navegadores en direcciones numéricas reales, conocidas como direcciones IP, a través de las cuales los servidores y dispositivos se comunican entre sí. Para proteger este sensible sistema contra la manipulación y el secuestro de rutas digitales, los organismos técnicos internacionales desarrollaron un sistema de seguridad avanzado conocido como extensiones de seguridad del sistema de nombres de dominio (DNSSEC). Este sistema se basa en un cifrado asimétrico para crear una cadena continua de confianza que comienza en los servidores raíz superiores y desciende gradualmente hasta los dominios nacionales y los subdominios, de modo que cada nivel porta una firma digital cifrada que garantiza con certeza que los datos recibidos no han sido alterados ni modificados a mitad de camino por piratas informáticos.
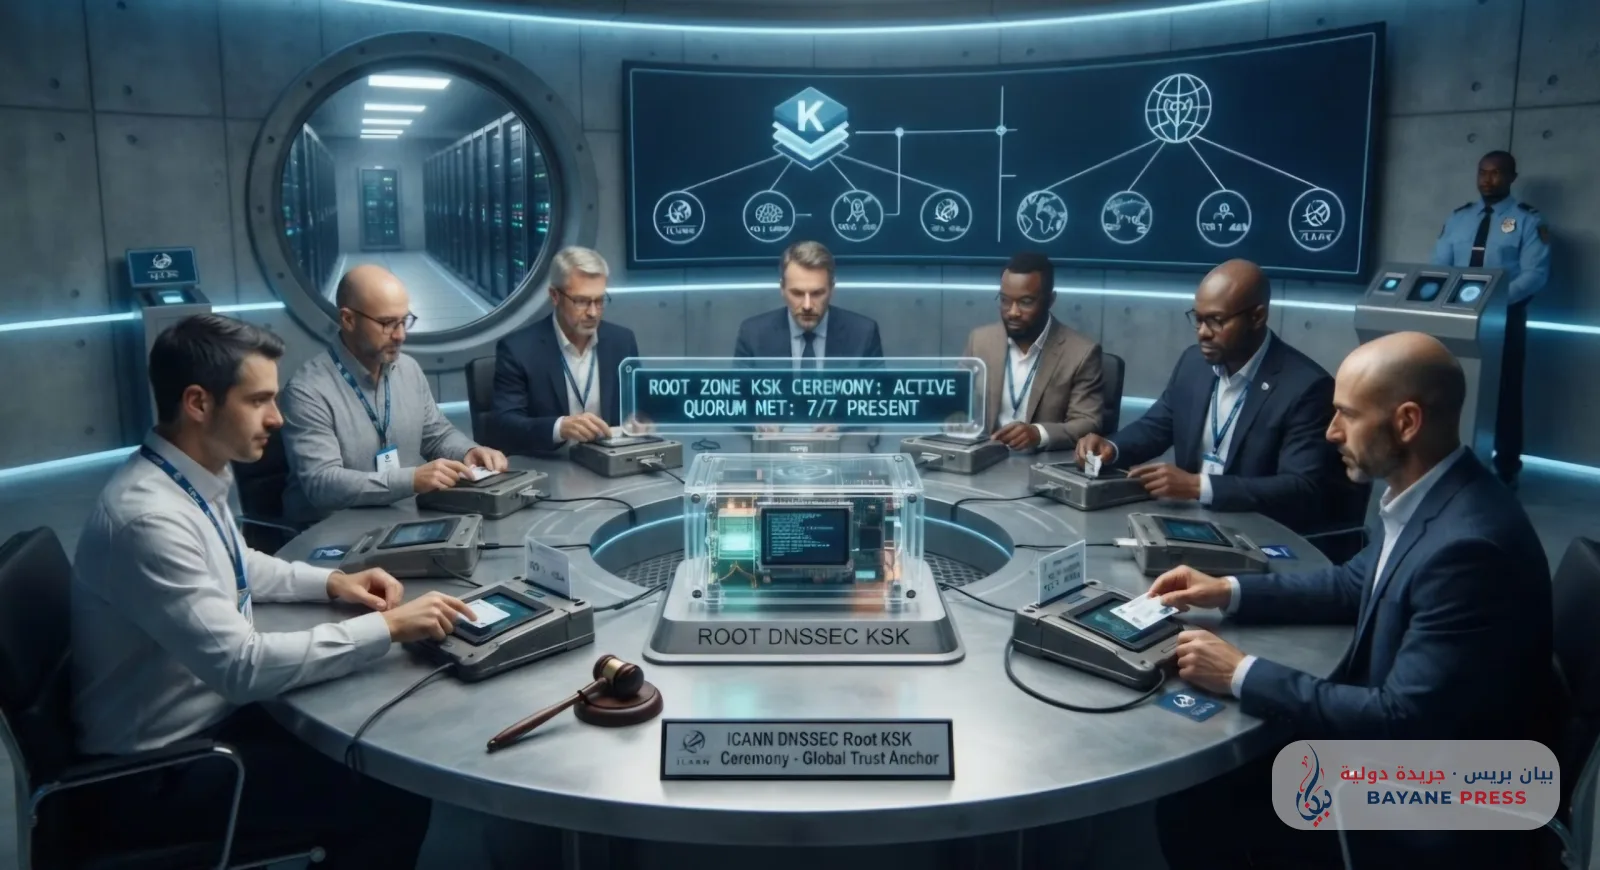
En el corazón de esta vasta jerarquía destaca la clave de firma de la zona raíz, que representa la raíz absoluta de confianza en el espacio digital global. Se trata de un código digital único gestionado mediante un protocolo humano muy estricto cuyas partes se distribuyen entre siete miembros principales y otros tantos suplentes, lo que suma un total de catorce personas cuidadosamente repartidas por los diferentes continentes del mundo. Estos individuos, conocidos formalmente como los representantes de la comunidad de confianza, no portan llaves tradicionales que abran puertas físicas, sino tarjetas inteligentes cifradas que contienen partes cruciales del código superior responsable de actualizar y asegurar la raíz fundamental de Internet. Fueron seleccionados según criterios sumamente estrictos relacionados con la experiencia técnica, la integridad y la neutralidad absoluta para garantizar que ningún Estado, por muy poderoso que sea, monopolice el control absoluto de las llaves de la soberanía digital global.
Periódicamente se celebran ceremonias de seguridad de alta confidencialidad, conocidas como ceremonias de llaves, en instalaciones fortificadas y sometidas a los más altos grados de seguridad física en los estados de Virginia y California (Estados Unidos). Este evento requiere la presencia de un quórum específico de portadores de llaves y suplentes —que suele oscilar entre tres y cinco miembros— para garantizar que ninguna parte tome decisiones de forma unilateral. Estas sesiones están sujetas a procedimientos de seguridad que incluyen el paso por múltiples puertas metálicas, la autenticación por huellas dactilares biométricas y la permanencia en salas completamente aisladas de Internet para evitar cualquier intrigación digital. Las tarjetas inteligentes se extraen de bolsas de almacenamiento especiales, resistentes a manipulaciones y selladas con números de serie únicos que se verifican con sumo cuidado, para luego conectarlas a módulos de seguridad de hardware especializados y completamente aislados, conocidos como módulos de seguridad de hardware (HSM), con el fin de generar la nueva clave o actualizarla según los más altos estándares mundiales de cifrado.
Este sistema no ha sido una mera teoría hipotética, sino que se ha sometido a duras e importantes pruebas reales, la más destacada de las cuales tuvo lugar el 11 de octubre de 2018, cuando la organización ICANN llevó a cabo la primera operación histórica de cambio de la clave de firma principal, conocida como el reemplazo de la KSK (KSK Rollover). Fue un paso sumamente arriesgado que requirió la actualización de la configuración de cientos de millones de servidores de proveedores de servicios de Internet e instituciones de todo el mundo para garantizar que no se interrumpiera la conectividad digital ni fallara la navegación web. Dicha operación técnica compleja se saldó con éxito gracias a una coordinación previa precisa y estricta.
Este complejo entrelazamiento entre el cifrado puramente matemático, los estrictos protocolos humanos y la inexpugnable custodia de hardware refleja una profunda filosofía basada en la idea de que Internet no es simplemente una red de cables y satélites efímeros, sino una construcción comunitaria y humana consciente que requiere una protección renovada y distribuida con sabiduría. Gracias a estas rigurosas medidas y a los esfuerzos aunados de esos guardianes de confianza, Internet sigue siendo un refugio seguro para la información y un bastión inquebrantable que protege la comunicación humana global frente a la codicia de los piratas informáticos y los intentos de hegemonía, logrando que la historia de las siete llaves siga siendo una de las mayores epopeyas de la ingeniería y la seguridad digital en la historia humana moderna.
Comentarios (0)
Aún no hay comentarios. ¡Sea el primero en comentar!